Açık kaynak · Kubernetes · salt okunur
Cluster’ınızda
ne olduğunu bilin.
OpsTide neyin değiştiğini, neyin çalıştığını ve neyin başarısız olduğunu kaydeder; izlemediği aralıkları da işaretler. Böylece sessiz bir saat asla sakin bir saat gibi okunmaz.
helm install opstide oci://ghcr.io/mihnk/charts/opstide -n opstide --create-namespace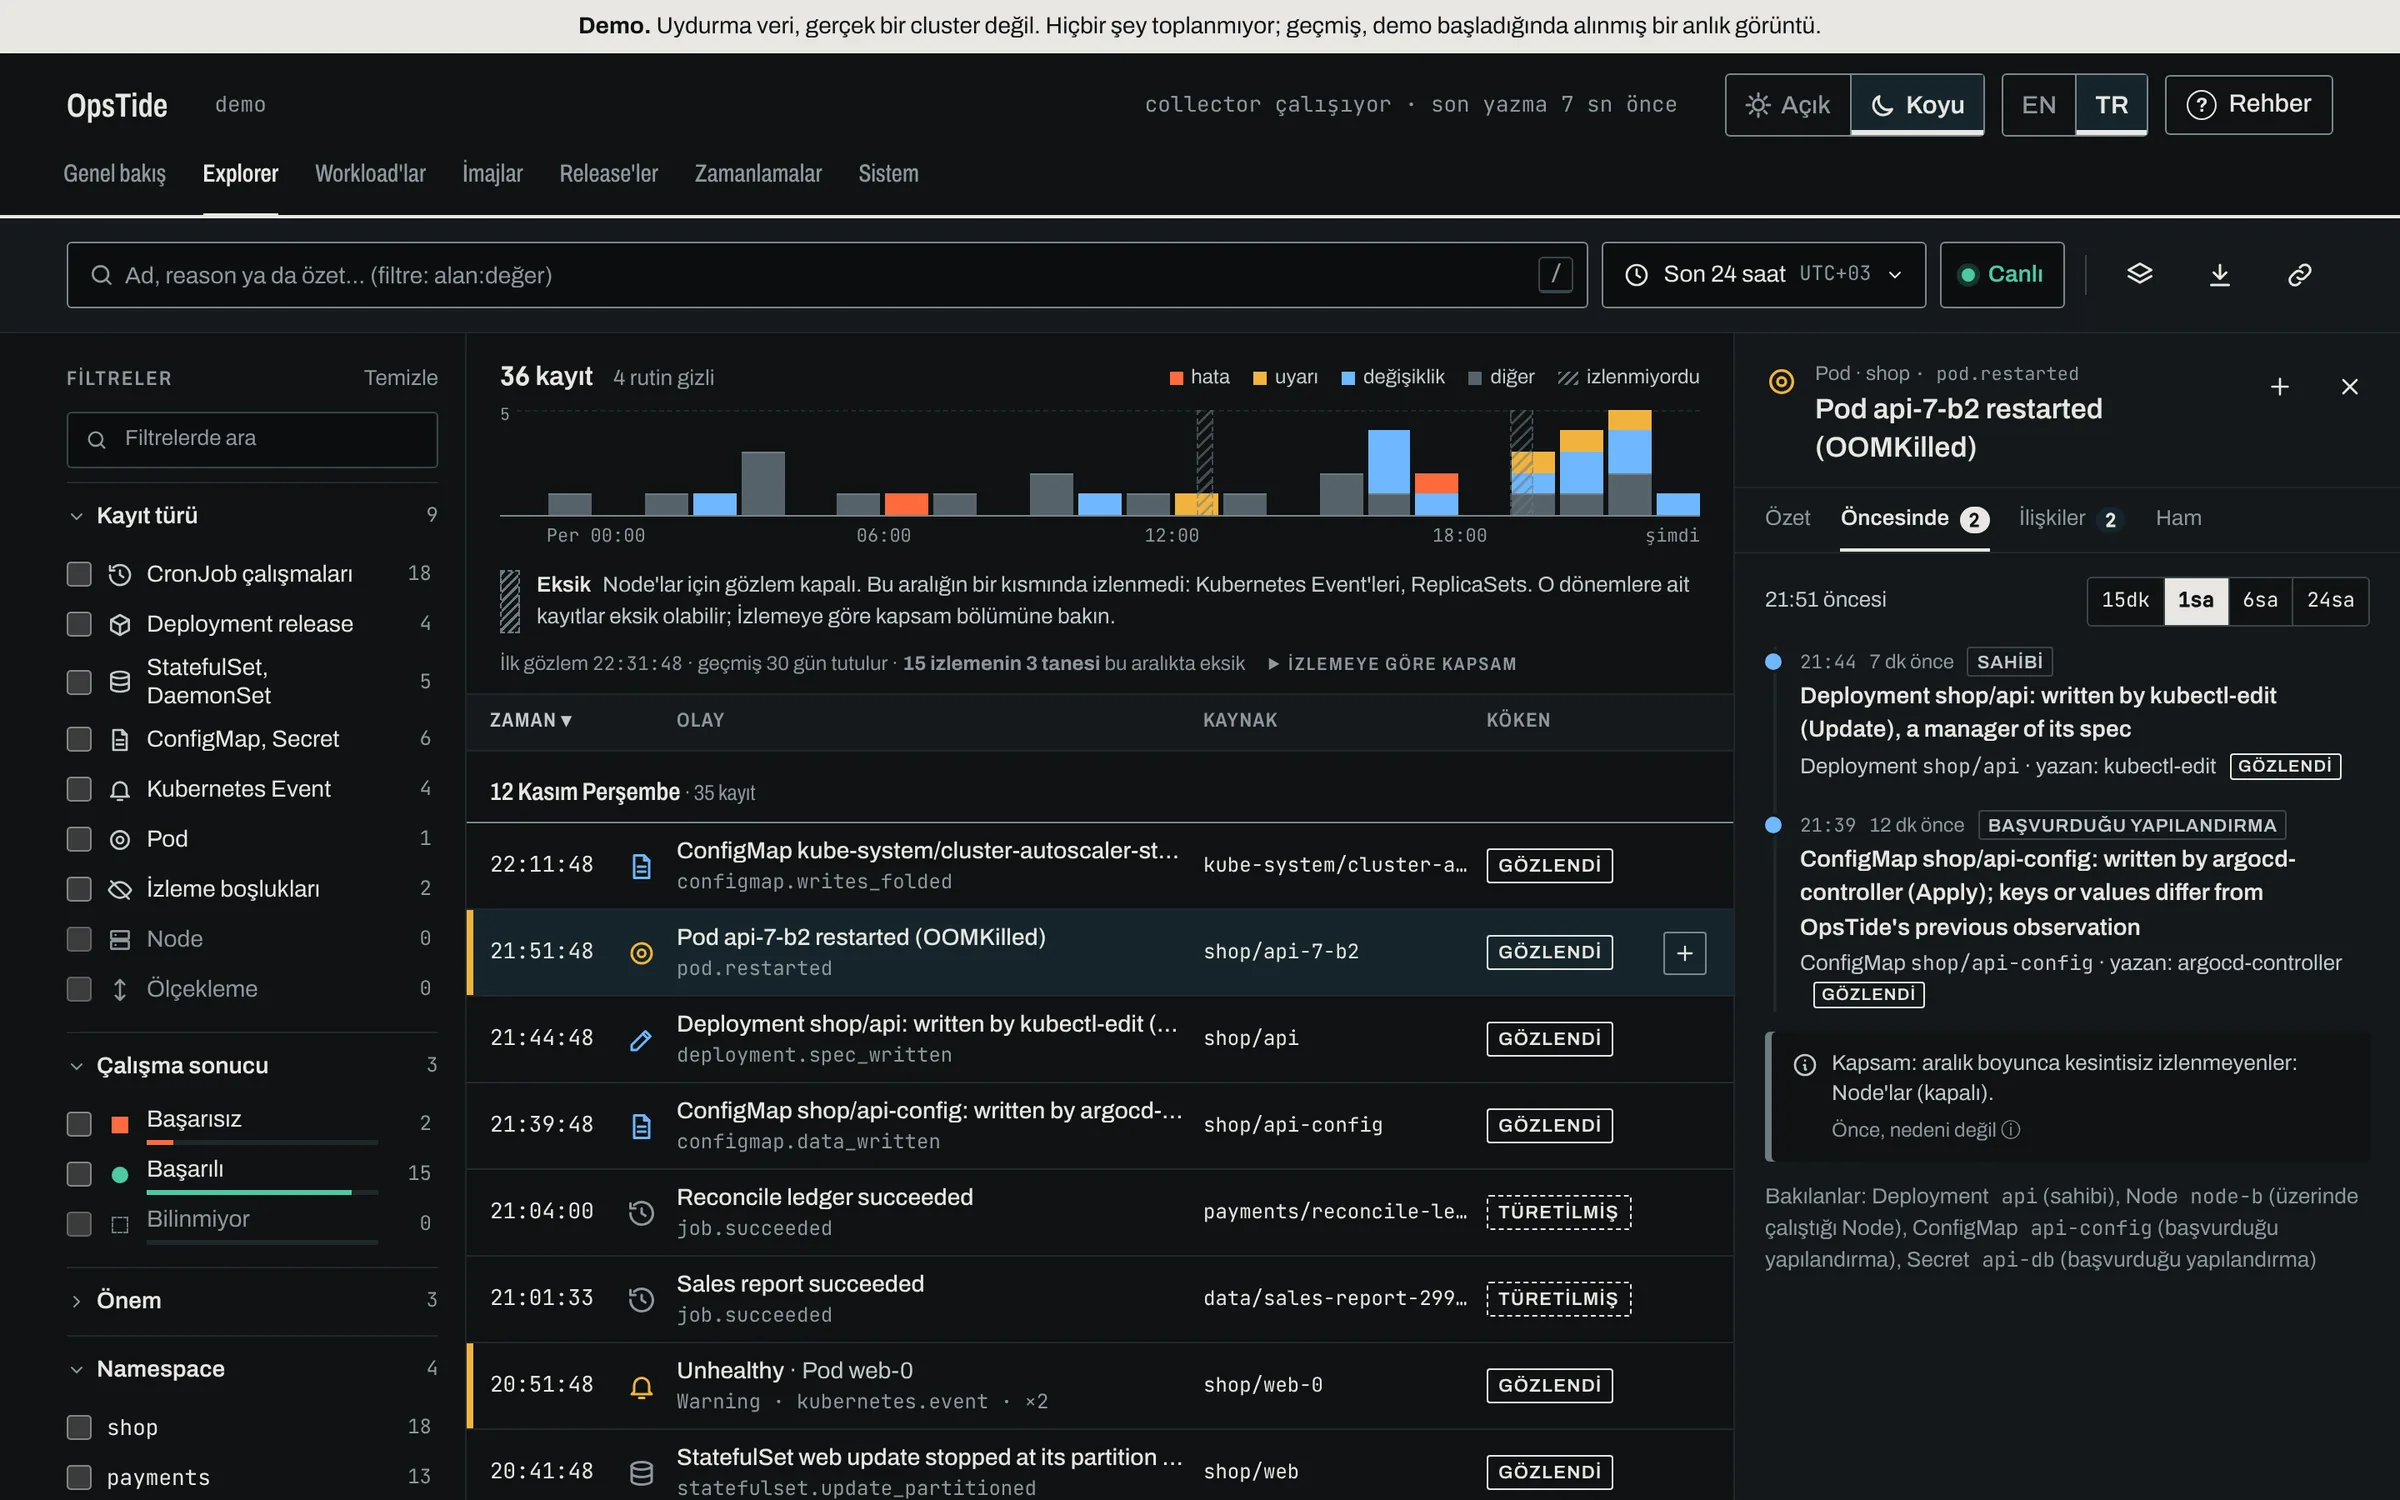
- Yalnızca list ve watchCluster’a asla yazmaz
- Varsayılan olarak hiçbir şey çıkmazYalnızca kurarsanız bir sabah özeti
- Tek pod, tek dosyaSQLite ile tek bir binary
- Apache 2.0Açık kaynak, hesap gerekmez
Hüküm değil, kanıt
Ne olduğunu yazar. Nedenine karar vermek size kalır.
-
GÖZLENDİ
Her kayıt nasıl bilindiğini söyler
API’den gözlendi, belgelenmiş bir kuralla türetildi ya da bilinmiyor. Hiçbir şey olduğundan daha kesinmiş gibi gösterilmez.
-
Boşluklar gizlenmez, çizilir
İzlemediği zamanlar (bir yeniden başlatma, eksik bir yetki) taralı gösterilir. Sessiz bir aralık asla sakin bir aralık sanılmaz.
-
bağlantı, neden değil
Bağlar, asla suçlamaz
Bir hatadan önce neyin değiştiğini gösterir (workload’da, yapılandırmasında, Node’unda) ve sonucu size ya da ajanınıza bırakır.
01 · Genel bakış
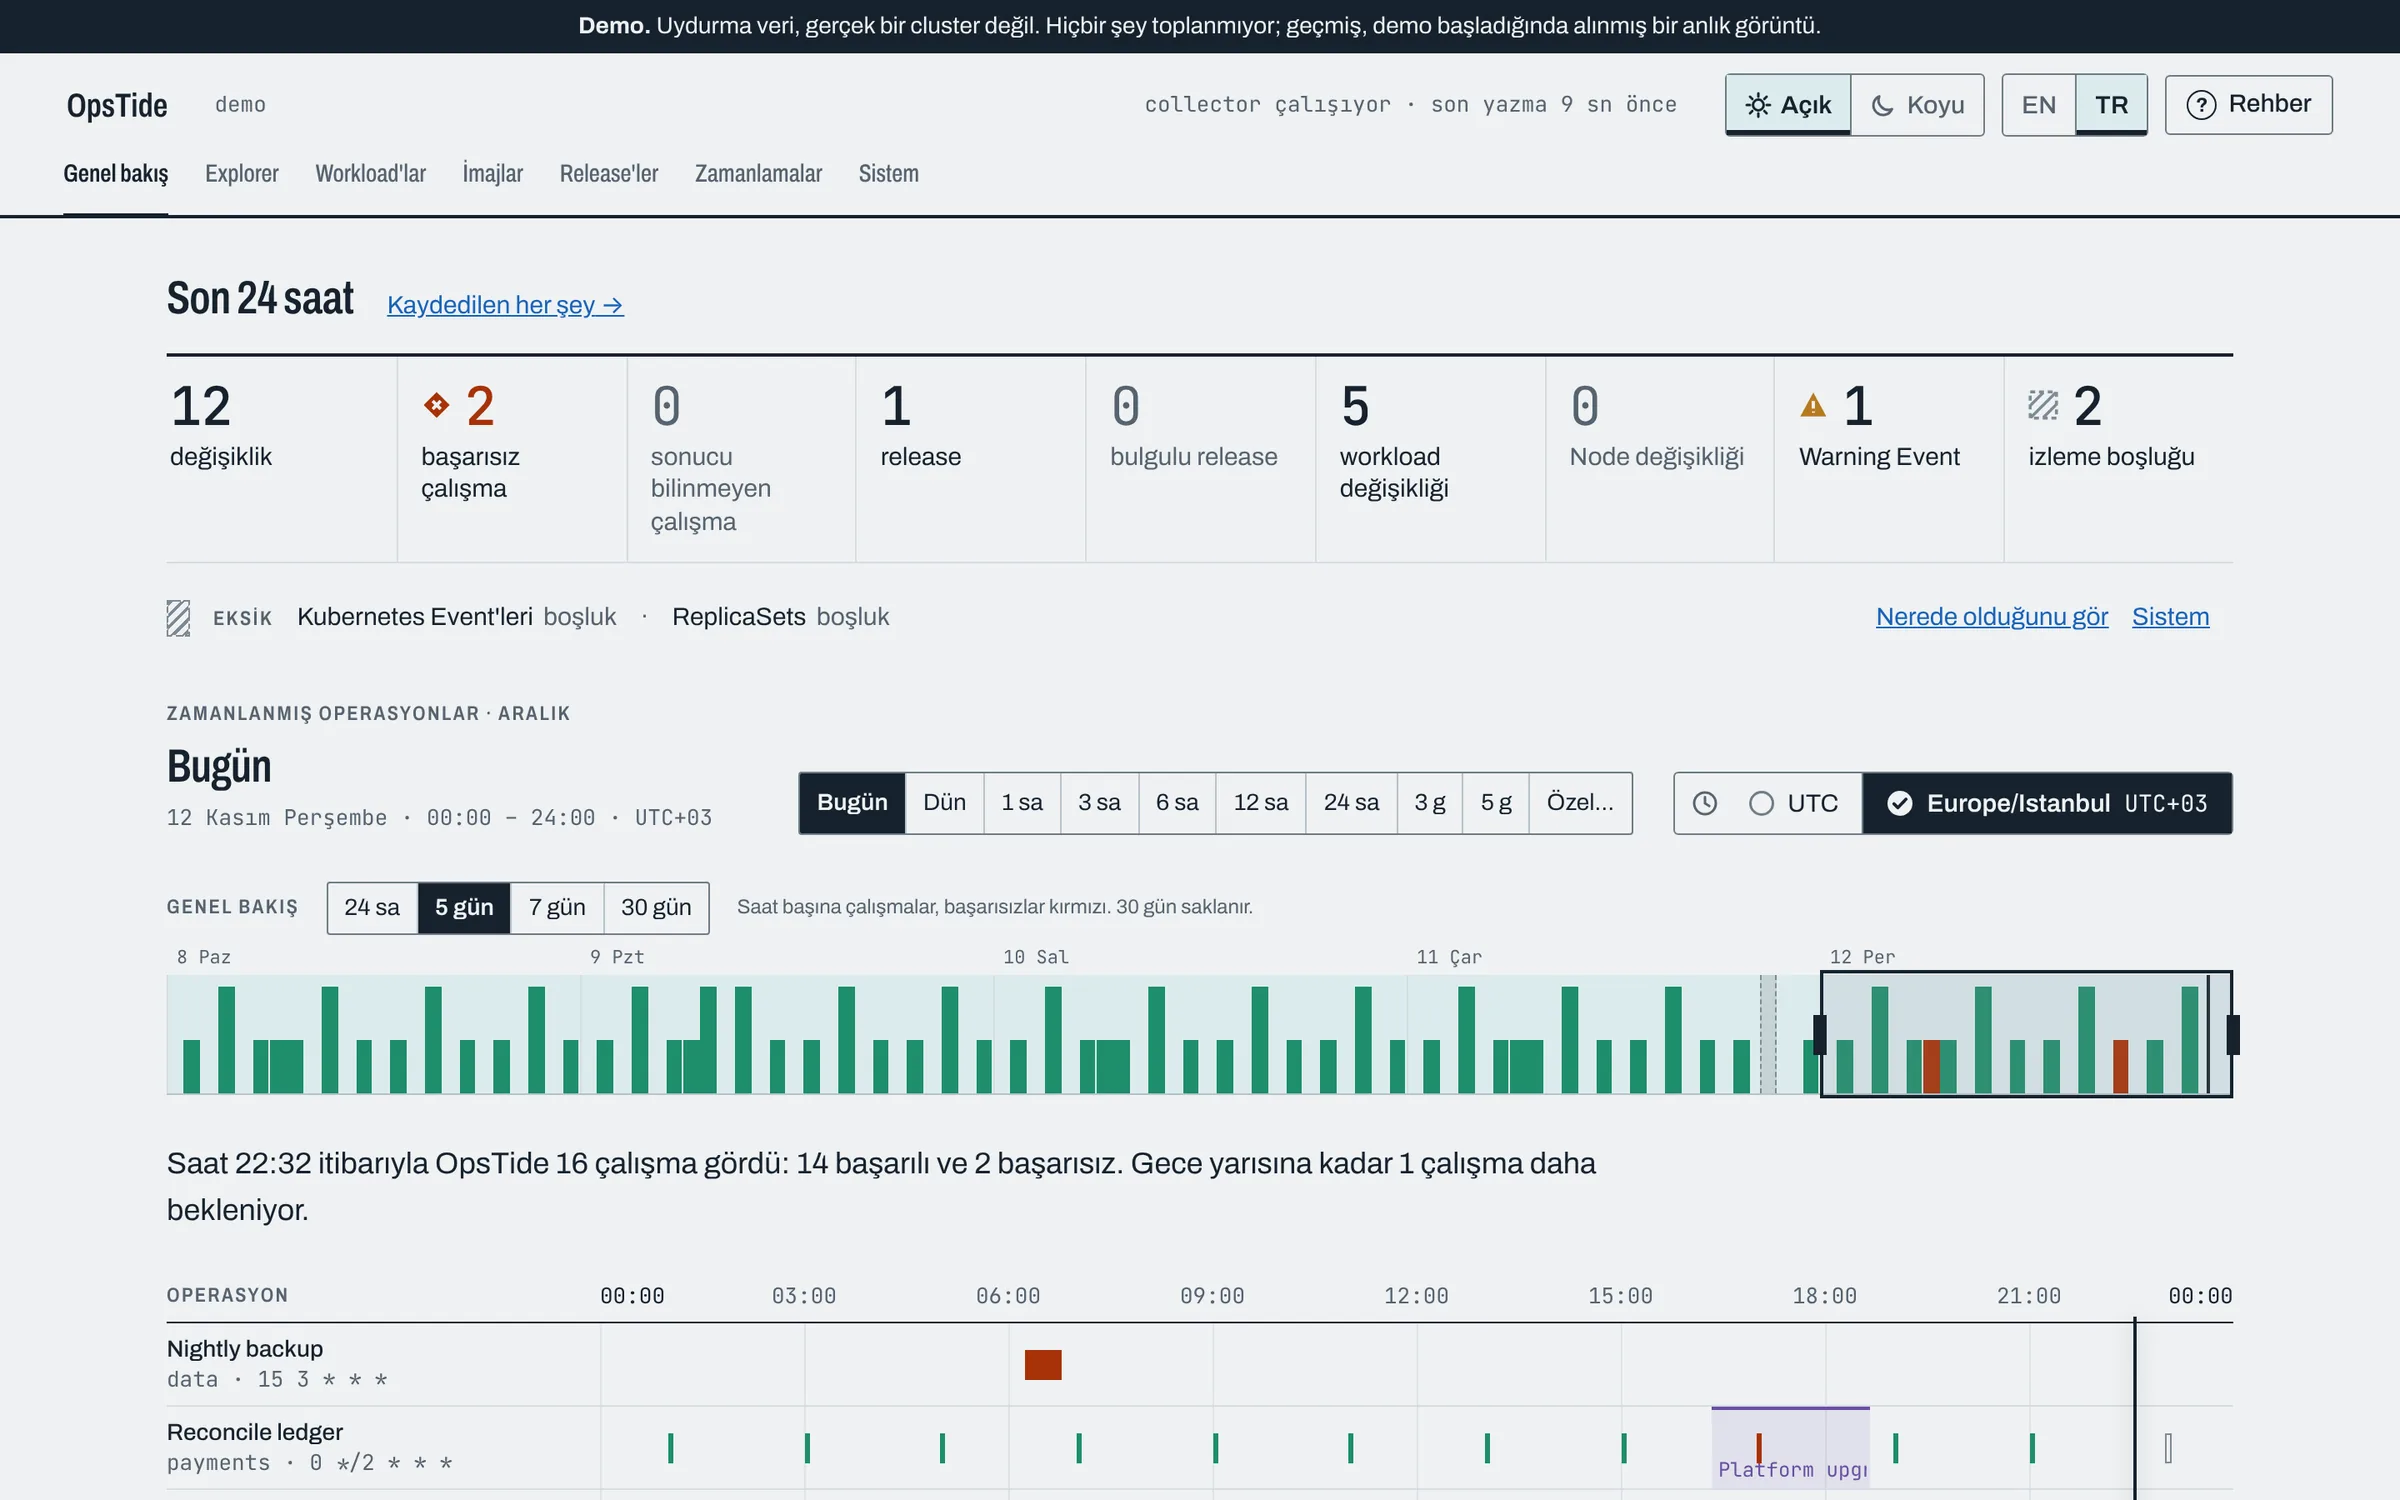
Gününüz, tek bir çizelgede.
Her CronJob’un çalışmaları kendi satırında, başarısızlar kırmızı, hâlâ beklenenler yalnızca çerçeveyle. Zamanda gezinmek için beş günlük bir şerit, bakılması gerekenler ve planlı bakım: alarm olarak değil, bir bant olarak.
- Kaçırılan ve uzun süren çalışmalar, gruplanmış
- Her CronJob’un çalışma süresi kendi referans dönemine göre: “%34 daha uzun”
- Kendi saat diliminiz ya da UTC; Türkçe ya da İngilizce
02 · Explorer
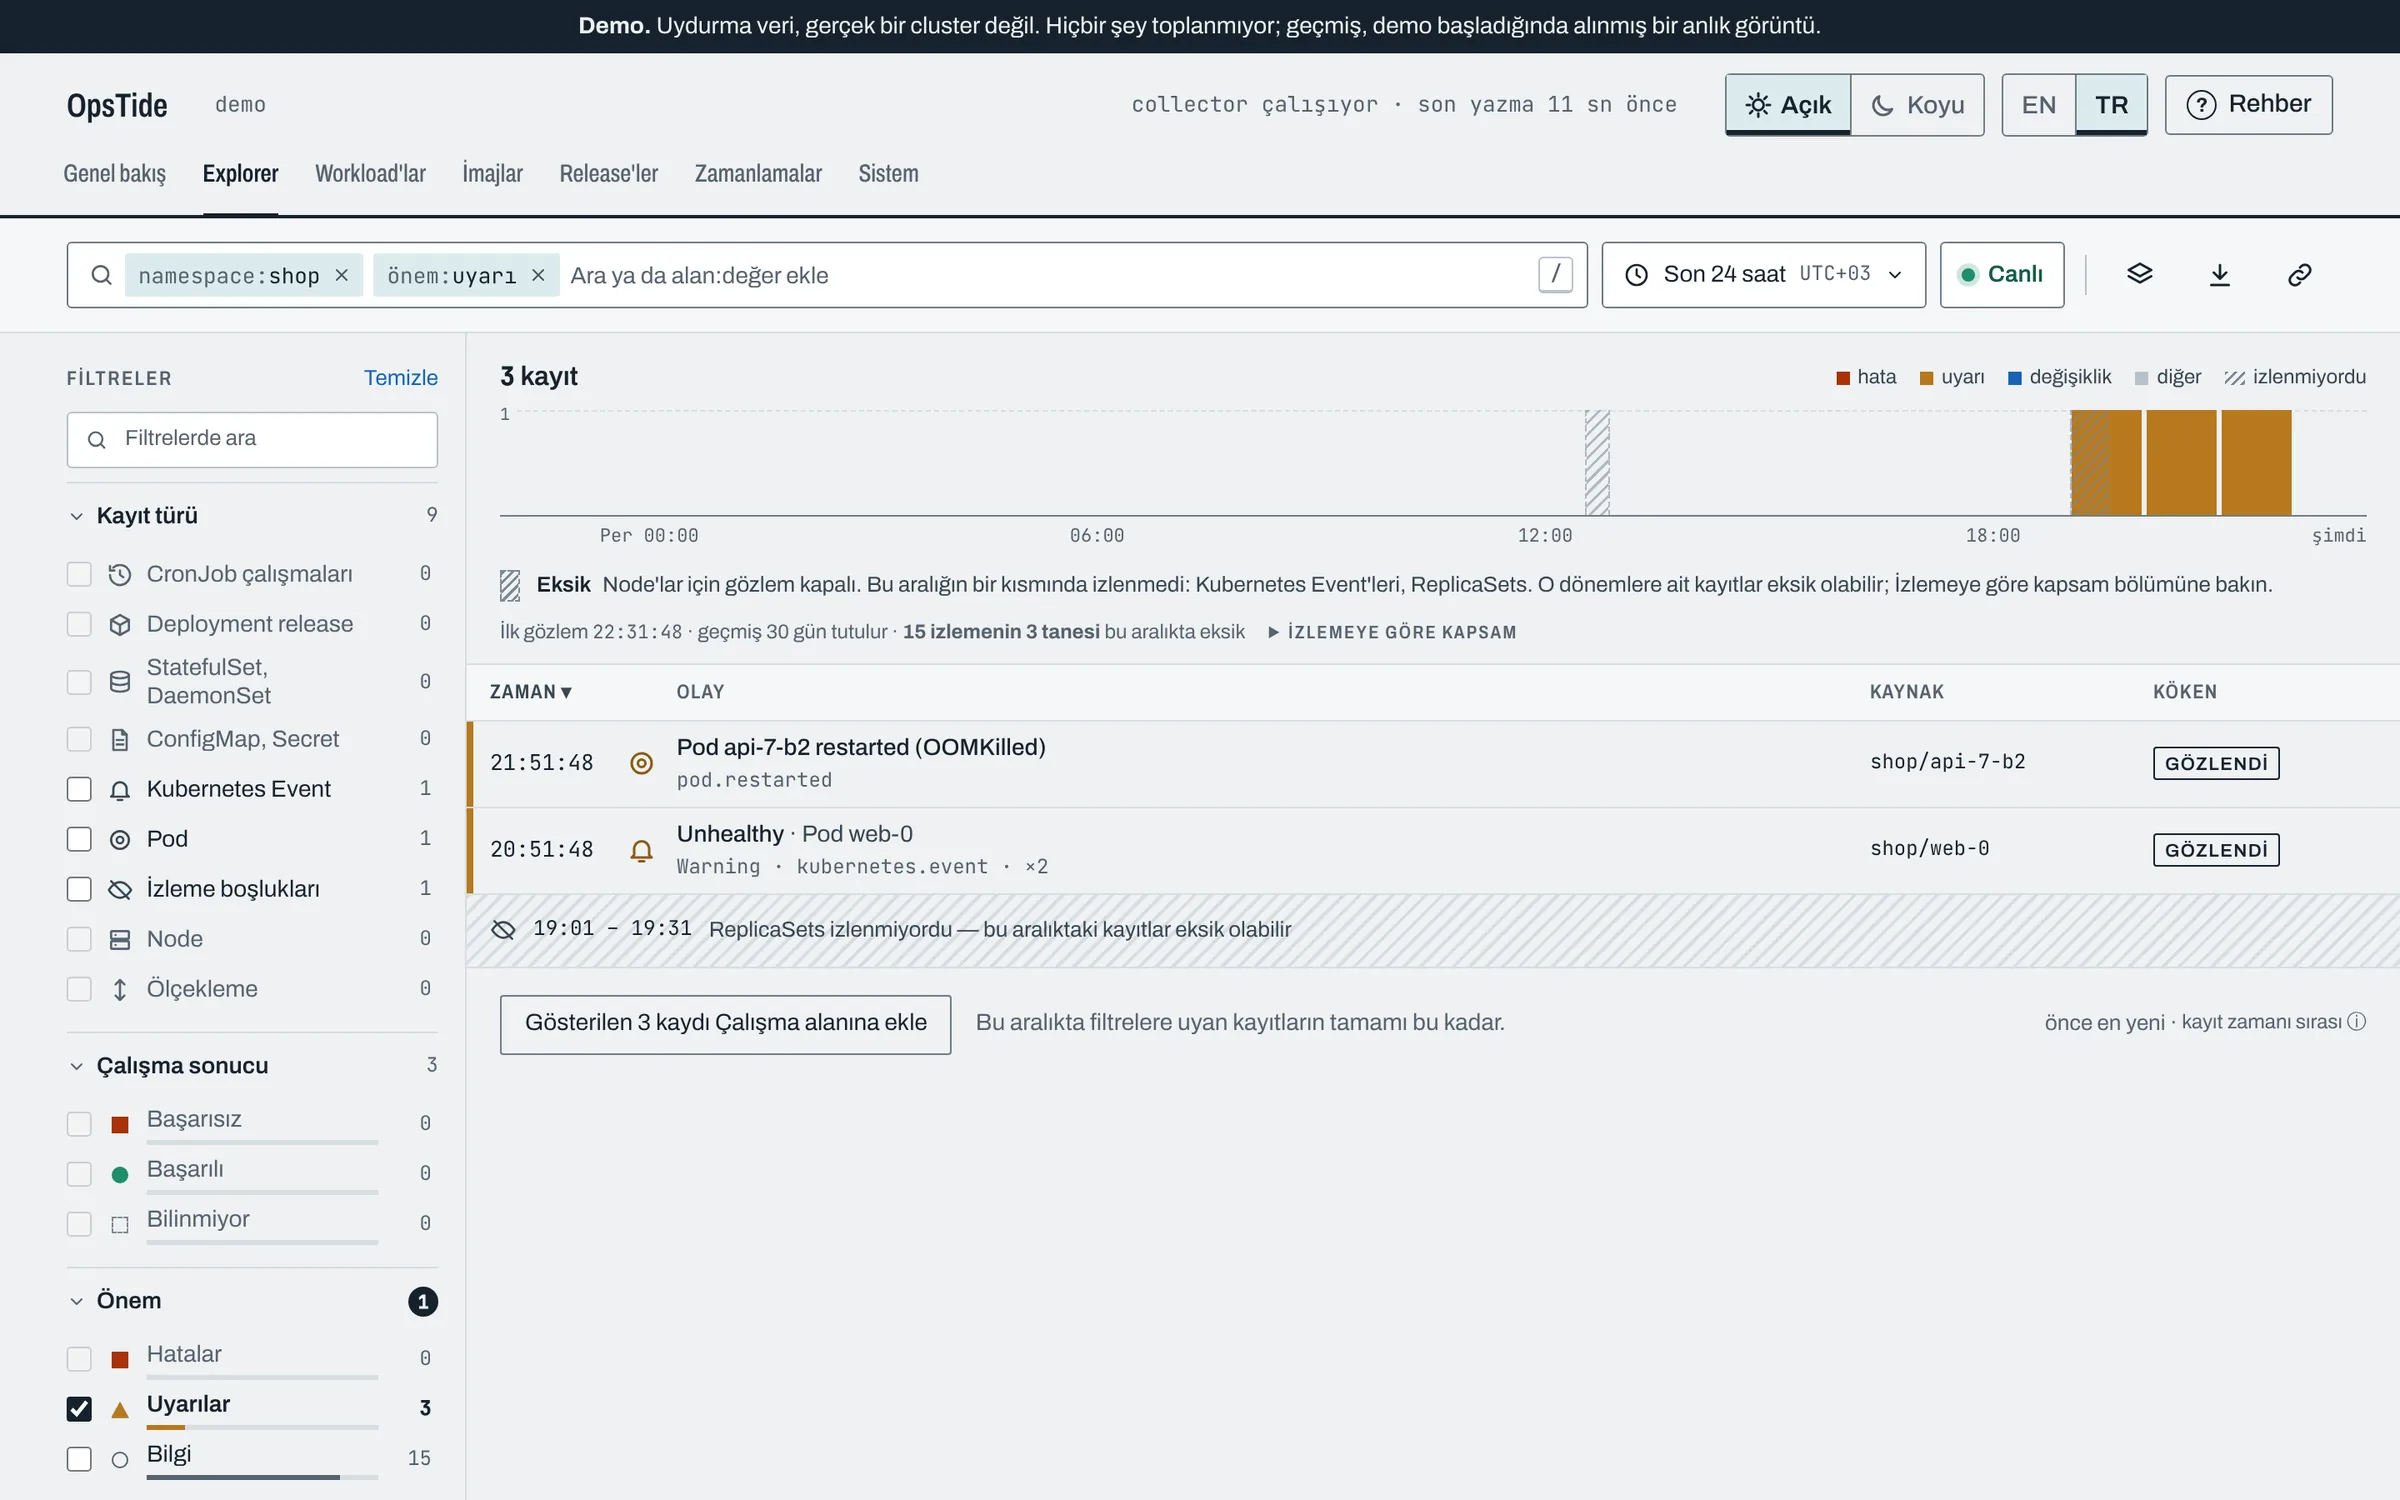
Her kayıt, bir arama uzağınızda.
Log aracınızda yaptığınız gibi filtreleyin (namespace:shop önem:uyarı), sonra bir hatayı açın ve ondan önceki bir saatte neyin kaydedildiğini görün.
Bundan önce kaydedilenler
- 7 dk · Deployment spec’ini kubectl-edit yazdı
- 12 dk · Başvurduğu ConfigMap’i argocd-controller değiştirdi
03 · Sabah özeti
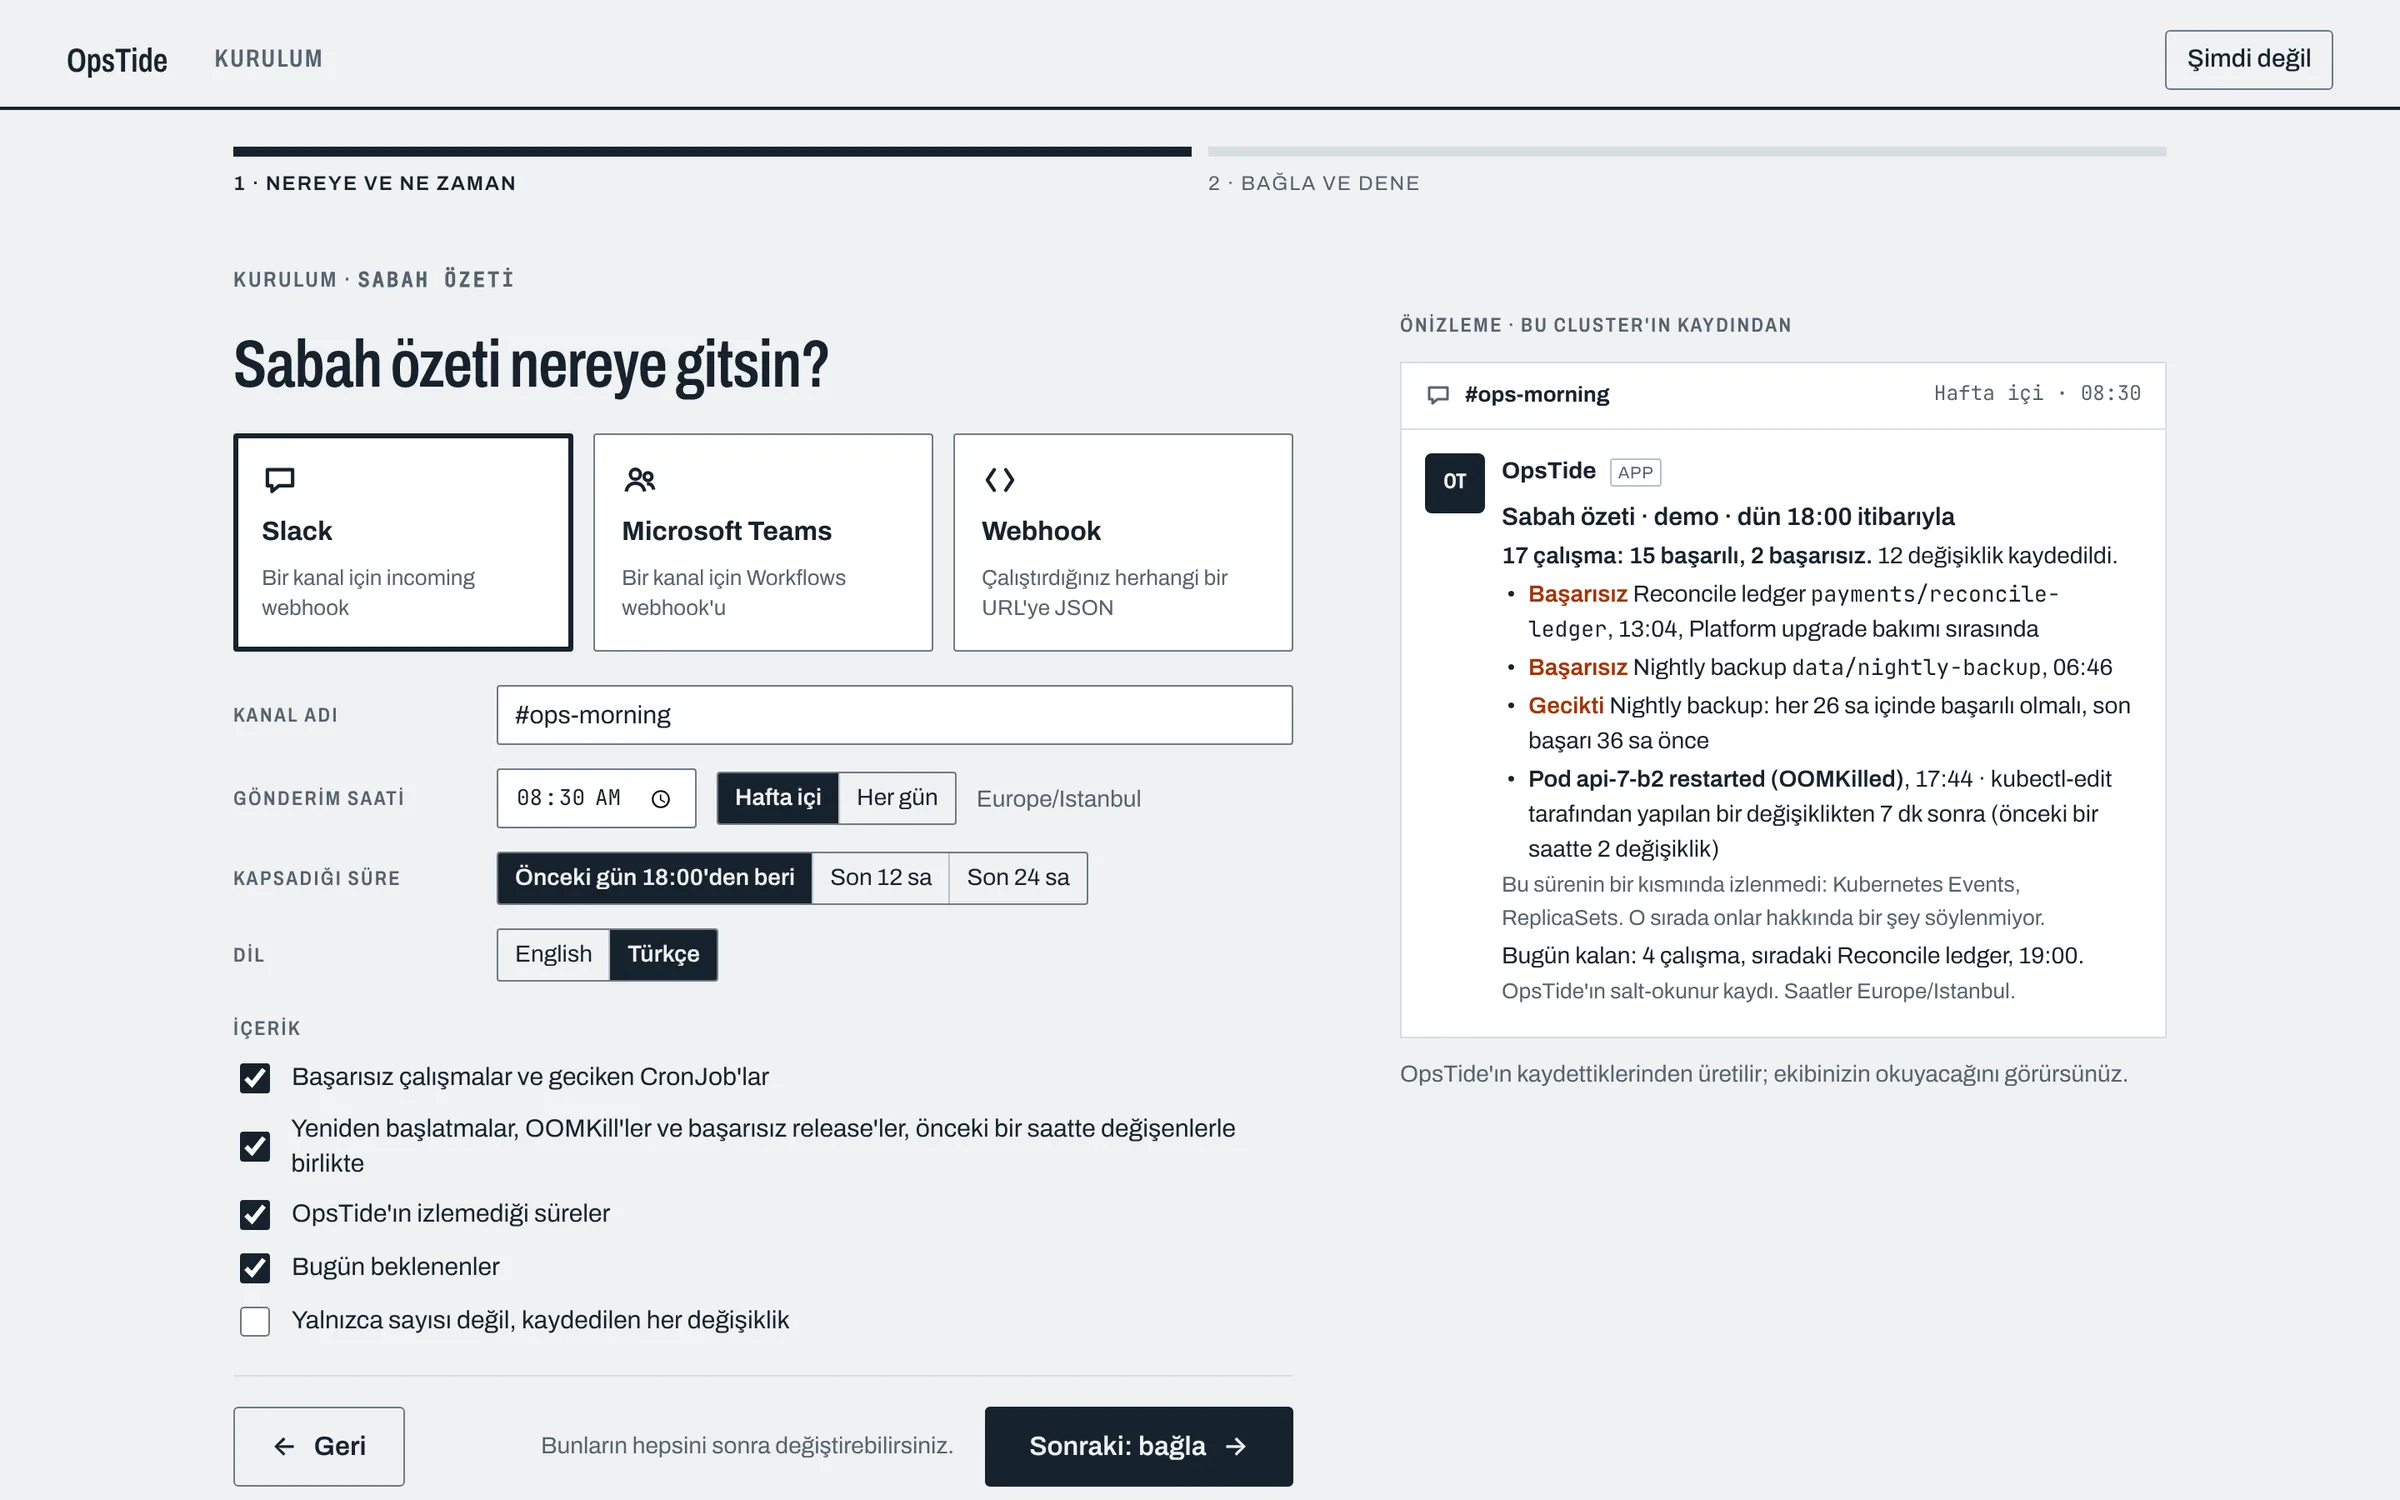
Gece, gün başlamadan kanalınızda.
Saat 08:30’da ya da sizin seçtiğiniz saatte OpsTide gecenin nasıl geçtiğini Slack’e, Microsoft Teams’e ya da kendi webhook’unuza gönderir: başarısız çalışmalar, başarılı çalışması geciken CronJob’lar, hemen öncesinde kaydedilen değişiklikle birlikte yeniden başlatmalar ve izlemediği süreler. Sakin bir gece de bunu söyler.
- Arayüzden iki adımda kurulur; Secret komutunu ve chart değerlerini sizin için yazar
- Webhook URL’si bir Kubernetes Secret’ında kalır: hiç gösterilmez, log’a yazılmaz
- OpsTide zamanında kapalıysa geç gönderilir, asla iki kez gönderilmez
Sizin için neleri saklar
-
Kim değiştirdi
Her spec yazımı, onu yapan istemciyle birlikte (argocd, helm, kubectl); Kubernetes’in kendi field manager kayıtlarından.
-
Yapılandırma değişiklikleri, değerler olmadan
ConfigMap yazımları ve değişen anahtarlar; değerleri asla. Secret’lar: yalnızca metadata ve yalnızca siz açarsanız.
-
Release’ler ve revision’lar
Her rollout; Pod’ları, şablonda neyin değiştiği ve sabit bir kuralın bulgularıyla. Bir sağlık puanı değil.
-
Herhangi bir an, yeniden
Geçen salı saat 10:00’da hangi imajın nerede çalıştığı ve OpsTide’ın o sırada izleyip izlemediği.
-
Zamanlanmış işler, dürüstçe
Kaçırılan başlangıçlar, 23 günlük referans döneme göre çalışma süresi ve başarılı çalışması geciken CronJob’lar; yalnızca izlediği sürece söylenir.
-
Planlı işler, etiketli
Helm değerlerinizdeki bakım pencereleri, içlerinde olanları işaretler. Hiçbir şey susturulmaz.
Nereye oturur
Altyapınızın yanında, önünde değil.
Kubernetes API
- CronJobs · Jobs · Pods
- Deployments · ReplicaSets
- StatefulSets · DaemonSets
- Events · Nodes · HPAs
- ConfigMaps
OpsTide · tek pod
list ve watch ile izler, zaman çizelgesini kendi volume’undaki SQLite’a yazar, arayüzü ve salt okunur bir API’yi sunar. Varsayılan olarak 30 gün saklar.
token doğrulama · /healthz · /readyz
- Kanalınızisterseniz Slack’e, Teams’e ya da bir webhook’a sabah özeti
- Prometheusalarmlar için geciken CronJob’lar ve kendi sağlığı
- Grafanadeğişiklikler ve hatalar annotation olarak
- Ajanınızsürümlü JSON kanıt dışa aktarımı
- Verb’ler
- list · watch
- Asla istenmez
- exec, log’lar, Secret verisi, herhangi bir yazma
- Secret’lar
- Varsayılan olarak kapalı. Açıkken yalnızca metadata istenir; last-applied annotation’ı ve managedFields geldiği anda atılır. Verilen izin ise secrets üzerinde list ve watch’tır.
- Kapsam
- Tüm cluster ya da yalnızca listelediğiniz namespace’ler
- Erişim
- Arayüz ve API için token, ya da oauth2-proxy ile kişi bazlı giriş
- Dışarı giden
- Hiçbir şey; sabah özetini kurarsanız yalnızca listelediğiniz hedeflere HTTPS
İki dakikada çalışır durumda
Önce deneyin · cluster yok, Docker yok
# örnek veri, 127.0.0.1:8080 adresinde açılır
git clone https://github.com/mihnk/opstide
cd opstide && make demo-local
Go 1.26 ve arayüzü derlemek için Node 22 gerekir.
Cluster’ınıza kurun
helm install opstide oci://ghcr.io/mihnk/charts/opstide \
  -n opstide --create-namespace
kubectl -n opstide port-forward svc/opstide 8080:80
# ardından http://127.0.0.1:8080 adresini açın
opstide-auth Secret’ındaki token ile giriş yapın; chart’ın tüm değerleri kurulum belgesinde. OpsTide erken geliştirme aşamasında (v0.1): chart ilk release ile yayımlanır.